📱 CERT Polska monitoruje kampanię phishingową podszywającą się pod administrację publiczną.
Odbiorcy otrzymują SMS-y z informacją o rzekomej konieczności aktualizacji danych oraz linkiem do strony, która ma przypominać oficjalny serwis rządowy z domeną gov.pl.
🔐 Pod pretekstem logowania do serwisu przestępcy kierują użytkownika do fałszywego formularza na login i hasło do bankowości elektronicznej. Po „zalogowaniu” zbierają także dane osobowe i adresowe.
🔎 Pamiętaj! Zawsze uważnie weryfikuj adres witryny i zwracaj uwagę na sposób sformułowania wiadomości, w tym wykorzystane socjotechniki (np. nakładanie presji, groźbę kary czy podszycia pod autorytet). W razie wątpliwości potwierdź komunikat w oficjalnym serwisie.
📲 Podejrzane SMS-y przekaż do CERT Polska na bezpłatny numer 8080.
🛡️ Wysyłając zgłoszenie chronisz siebie i innych! Czasem wystarczy kilka minut od zgłoszenia, aby zablokować stronę i skutecznie pokrzyżować plany oszustów.
W efekcie cyberataku na firmę MyDr, który może dotyczyć danych blisko 19 mln osób, rząd uruchomił specjalną funkcję weryfikacji w serwisie bezpiecznedane.gov.pl. Od 29 sierpnia każdy może tam sprawdzić, czy jego numer PESEL znalazł się w bazie objętej tym incydentem.
Serwis nie ogranicza się wyłącznie do tego wycieku – sprawdza również informacje z innych źródeł. Obecnie można w nim dodać swoje adresy poczty elektronicznej, a w przyszłości także numery telefonów.
Najprostszym i najskuteczniejszym działaniem jest zastrzeżenie numeru PESEL. Możesz to zrobić na 3 sposoby:
w aplikacji mObywatel,
na stronie internetowej: https://www.gov.pl/web/gov/zastrzez-swoj-numer-pesel-lub-cofnij-zastrzezenie,
osobiście w dowolnym Urzędzie Miasta lub Gminy.
1. Używaj weryfikacji dwuetapowej (2FA) Podczas logowania do serwisu, oprócz hasła, każdorazowo wpisujesz dodatkowy kod weryfikacyjny. Kod ten możesz:
otrzymać wiadomością e-mail lub SMS-em,
wygenerować w specjalnej aplikacji zainstalowanej na telefonie (np. Google Authenticator lub Microsoft Authenticator).
Jest to bardzo bezpieczna metoda, powszechnie stosowana i wymuszana m.in. przez banki.
2. Korzystaj z menedżera haseł Menedżery haseł to programy, które przechowują i chronią Twoje dane do logowania. Dzięki nim nie musisz zapamiętywać dziesiątek skomplikowanych haseł – wystarczy pamiętać jedno główne hasło do samej aplikacji.
Zalety stosowania menedżera haseł:
Automatyzacja: Hasła są zapisywane w zaszyfrowanej bazie. Po jej odblokowaniu system sam podstawia login i hasło na odpowiedniej stronie internetowej.
Silne i unikalne hasła: Ponieważ haseł nie musisz pamiętać, mogą być długie i skomplikowane. Menedżery potrafią generować je automatycznie. Możesz też skorzystać z darmowych generatorów w sieci, wystarczy wpisać w wyszukiwarce: generator haseł.
Ochrona w przypadku wycieku: Jeśli wycieknie Twoje hasło z jednego sklepu internetowego, przestępcy nie wykorzystają go do zalogowania się na Twoją pocztę czy do mediów społecznościowych, ponieważ do każdego serwisu masz inne hasło.
Rodzaje aplikacji:
Lokalne – przechowują bazę haseł wyłącznie na Twoim komputerze (np. bezpłatne KeePass, KeePassXC).
Chmurowe (sieciowe) – baza znajduje się na bezpiecznym serwerze dostawcy, co pozwala na wygodne korzystanie z tych samych haseł na kilku urządzeniach (komputer, laptop, telefon). Przykłady dostępnych rozwiązań bezpłatnych: Bitwarden, Proton Pass.
Wskazówka: Menedżery haseł są coraz częściej oferowane jako element pakietów antywirusowych (np. ochronę 10 urządzeń wraz z menedżerem haseł w rocznym abonamencie można znaleźć już od 120 zł).
🚨 Obserwujemy nawrót kampanii phishingowej wykorzystującej wizerunek dostawcy energii.
Przestępcy pod pretekstem rozliczenia kosztów zużycia prądu chcą skierować odbiorcę wiadomości na fałszywą stronę internetową, a następnie wyłudzić dane logowania i karty płatniczej.
⚠️ Do witryny prowadzi zawarty w treści maila odnośnik, a wykorzystana szata graficzna łudząco przypomina oficjalny serwis. Różnica tkwi w adresie strony (zaznaczonym na czerwono na zrzutach ekranu).
📢 Rekomendujemy każdorazową weryfikację szczegółów sprawy przed podaniem swoich danych. Należy zawsze sprawdzać adres nadawcy wiadomości, adres strony internetowej czy prawdziwość oferty lub żądania – na przykład poprzez kontakt z oficjalną infolinią dostawcy usługi.
⭐ Przestępcy świadomie wywierają presję czasu, kuszą obietnicą zysku lub grożą karą, jednocześnie wykorzystując renomę firmy bądź instytucji, pod którą się podszywają. Nieuleganie tym tzw. „socjotechnikom” jest podstawą zachowania bezpieczeństwa w internecie.
🔗 Wszelkie przejawy podejrzanej aktywności online najlepiej zgłaszać do zespołu CERT Polska: poprzez formularz na stronie incydent.cert.pl, w aplikacji mObywatel (w usłudze „Bezpiecznie w sieci”) lub przekierowując podejrzane SMS-y na darmowy numer 8080 ✅ Każde zgłoszenie pomaga chronić ciebie, twoich bliskich i innych użytkowników internetu!
źródło: Wiadomość e-mail z serwisu moje.cert.pl
🔍 CERT Polska obserwuje kampanię phishingową podszywającą się pod e-Urząd Skarbowy. To dobrze znany schemat, który przestępcy nieustannie wykorzystują.
Oszuści informują o rzekomo przyznanym zwrocie pieniędzy i zachęcają do „potwierdzenia dyspozycji wypłaty”.
🔗 W rzeczywistości odnośnik prowadzi do fałszywej strony internetowej, na której przestępcy próbują wyłudzić dane osobowe oraz dane karty płatniczej.
✅ Zawsze sprawdzaj adres strony i korzystaj w tego typu sprawach wyłącznie z oficjalnych serwisów administracji publicznej. Jeśli masz wątpliwości, wpisz adres ręcznie lub wyszukaj go samodzielnie.
📩 Podejrzane strony internetowe i wiadomości e-mail zgłaszaj do CERT Polska przez incydent.cert.pl lub usługę „Bezpiecznie w sieci” w aplikacji mObywatel. Wiadomości SMS przekaż na numer 8080.
🔎 Przestępcy podszywają się pod Krajową Administrację Skarbową (KAS) i informują o rzekomym zwrocie podatku.
📩 Oszuści rozsyłają wiadomości z informacją o nadpłacie oraz linkiem prowadzącym do strony podszywającej się pod serwis podatki.gov.pl. W ten sposób cyberprzestępcy próbują wyłudzić dane potencjalnych ofiar, w tym dane karty płatniczej, co może prowadzić do utraty pieniędzy.
🔐 Jak ograniczyć ryzyko utraty danych?
🔹 dokładnie sprawdź adres nadawcy oraz domenę strony, do której przenosi link,
🔹 zanim podasz dane wyszukaj adres oficjalnej strony samodzielnie w przeglądarce,
🔹 zachowaj ostrożność wobec komunikatów o „zwrocie środków” i presji czasu,
🔹 w razie wątpliwości czy wiadomość jest prawdziwa skontaktuj się ze swoim urzędem skarbowym.
📣 Podejrzane wiadomości i strony internetowe zgłoś do CERT Polska przez stronę incydent.cert.pl lub w aplikacji mObywatel (usługa „Bezpiecznie w sieci”).
źródło: cert.pl
Za tymi atakami może stać dobrze zorganizowana grupa cyberprzestępców, prawdopodobnie powiązana z państwami wrogimi wobec Polski. Atak polega na wysyłaniu fałszywych wiadomości o rzekomej blokadzie konta. Wiadomości te zawierają link do fałszywej strony, która może wyłudzić dane. Celem ataków są osoby publiczne. Ministerstwo Cyfryzacji oraz CSIRT NASK proszą o zachowanie ostrożności i zgłaszanie takich sytuacji.
Oszuści rozsyłają fałszywe wiadomości, w których podszywają się pod zespół obsługi aplikacji Signal. Informują o rzekomym zablokowaniu konta i zamieszczają link, który ma rzekomo pomóc w jego odblokowaniu. W rzeczywistości prowadzi on do fałszywej strony. Jeśli kliknie się taki link, można stracić dostęp do konta. Oszuści mogą przejąć wiadomości i uzyskać stały dostęp do komunikacji.
Oto przykład wiadomości, jaką mogą otrzymać użytkownicy aplikacji Signal:

Wiadomości wykorzystywane przez oszustów mogą mieć różne wersje. Czasem różnią się tylko szczegółami.
źródło: https://www.gov.pl/web/cyfryzacja/ataki-phishingowe-na-uzytkownikow-signal-w-polsce

Urząd Komisji Nadzoru Finansowego zaprasza seniorów i ich opiekunów na webinarium (spotkanie online)
„Bezpieczny senior – jak nie dać się oszukać w Internecie”
organizowane w ramach projektu Centrum Edukacji dla Uczestników Rynku – CEDUR, we współpracy z Minister ds. Polityki Senioralnej oraz Komendą Główną Policji.
Webinarium odbędzie się 21 stycznia 2025 roku (17:00-18:45).
Celem webinarium jest zwiększenie poziomu świadomości seniorów oraz ich opiekunów odnośnie do zagrożeń pojawiających się w cyberprzestrzeni.
Rejestracja na webinarium CEDUR odbywa się online, tj. poprzez elektroniczny formularz zgłoszeniowy – link do strony z odnośnikiem do formularza: https://www.knf.gov.pl/dla_rynku/edukacja_cedur/seminaria?articleId=91575&p_id=18
W webinarium można uczestniczyć zarówno samodzielnie, jak i grupowo (zgłoszeń mogą dokonywać pracownicy domów seniora, klubów seniora, centrów aktywności seniora, domów pomocy społecznej, placówek społeczno-kulturalnych np. bibliotek, domów kultury, itp.).
W przypadku zgłoszeń grupowych wypełniając formularz należy wskazać przybliżoną liczbę uczestników webinarium.
Potwierdzenia uczestnictwa zostaną przesłane do 20 stycznia 2025 roku. Formularz zgłoszeniowy będzie dostępny do dnia, w którym odbędzie się webinarium. W przypadku zgłoszeń, które wpłyną w dniu webinarium, potwierdzenia uczestnictwa oraz zaproszenia na spotkanie (wraz z linkiem) będą przesyłane na bieżąco.
W celu uczestnictwa w webinarium niezbędne jest stabilne łącze internetowe. W spotkaniu uczestniczyć można poprzez przeglądarkę internetową lub aplikację Cisco Webex. Szczegółowe informacje techniczne dotyczące dołączenia do spotkania zostaną przesłane po potwierdzeniu uczestnictwa oraz wysłaniu wiadomości z zaproszeniem (wraz z linkiem) na spotkanie.
Udział w webinarium jest bezpłatny.

Bank Gospodarstwa Krajowego, serdecznie zaprasza na szkolenie z cyklu CyberAkademia BGK. Tym razem, mając na uwadze zbliżający się gorący okres przedświątecznych zakupów, tematem naszego nadchodzącego webinaru jest bezpieczeństwo w sieci: Bezpieczne płatności i zakupy online. (szkolenie w formie prezentacji filmowej na platformie YouTube – link na końcu artykułu)
Zakupy w internecie to wygoda, oszczędność czasu i szansa na znalezienie wyjątkowych prezentów. Niestety, wiążą się także z ryzykiem. Ataki phishingowe, fałszywe SMSy, fałszywe sklepy – to tylko niektóre z zagrożeń, które mogą spotkać każdego z nas podczas zamawiania i odbierania paczek. Nasz ekspert, Michał Wnękowicz, poprowadzi szkolenie, podczas którego podzieli się praktyczną wiedzą i sprawdzonymi wskazówkami, które pomogą zadbać o bezpieczeństwo zakupów w tym sezonie.Czytaj więcej

Uważaj na firmy, które zapraszają Cię na spotkanie i nakłaniają do współpracy, powołując się na partnerstwo w programie, a często też bezprawnie posługując się znakami graficznymi „Czystego Powietrza” czy instytucji zarządzających programem. Bądź czujny, zapytaj o tego wykonawcę w swojej gminie. I niech Cię nie zmyli fakt, że spotkanie konsultacyjne dla mieszkańców jest organizowane w wynajętej sali gminy czy urzędu.Czytaj więcej

Zachęcamy do odwiedzania strony CERT Polska na platformie X, działającego w strukturach NASK – Państwowego Instytutu Badawczego – https://x.com/cert_polska
Na profilu publikowane są informacje o nowych mechanizmach wyłudzania danych i ataków hakerskich.Czytaj więcej
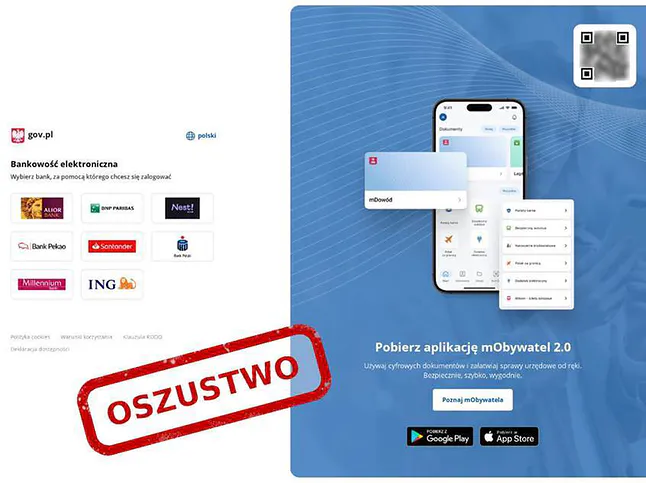
Ktoś rozsyła SMS-y wykorzystując nazwę aplikacji i deklarując, że „w skrzynce odbiorczej mObywatel czeka wiadomość”.
Link prowadzi do spreparowanej strony, gdzie wyłudzane są login i hasło do bankowości elektronicznej ofiary.
Sprawcy przestępstw dokonywanych na osobach starszych działają w różnorodny sposób i za pomocą różnych metod, wykorzystując najczęściej zaufanie i „dobre serce” tych ludzi. Bardzo często oszuści pukają do drzwi pod różnymi pretekstami, np. z prośbą o wodę czy coś do jedzenia, oferując sprzedaż artykułów przemysłowych bądź też podając się za osoby urzędowe np. listonosza, pracownika ZUS-u, siostrę PCK, hydraulika lub przedstawiciela fundacji czy stowarzyszenia, pogotowia ratunkowego. Po podstępnym wejściu do mieszkania, wykorzystując nawet chwilową nieuwagę, okradają domowników.